USK Paket 1 PT Bonet
· Satu menit membaca
A. Topologi
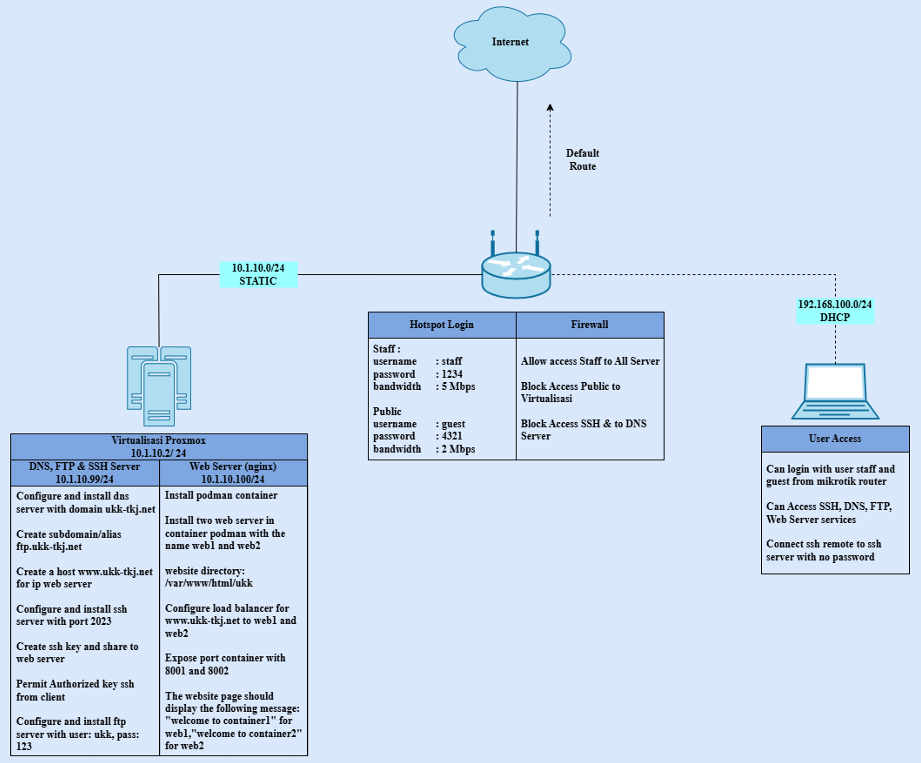
1. Mikrotik
2. Proxmox
B. Konfigurasi Mikrotik
1. setup
a. Mengubah Identitas Router

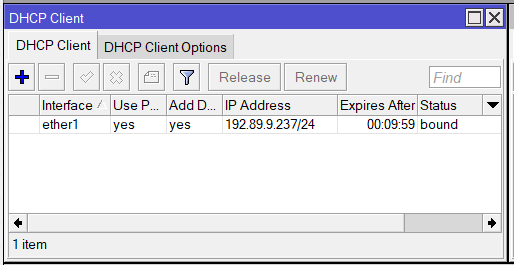
b. Menambahkan IP DHCP-Client pada Ether1 untuk Akses Internet
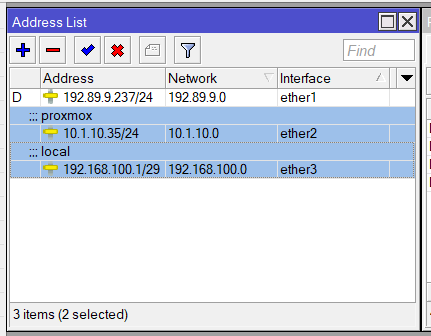
c. Menetapkan IP Address pada Interface Ether2 dan Ether3
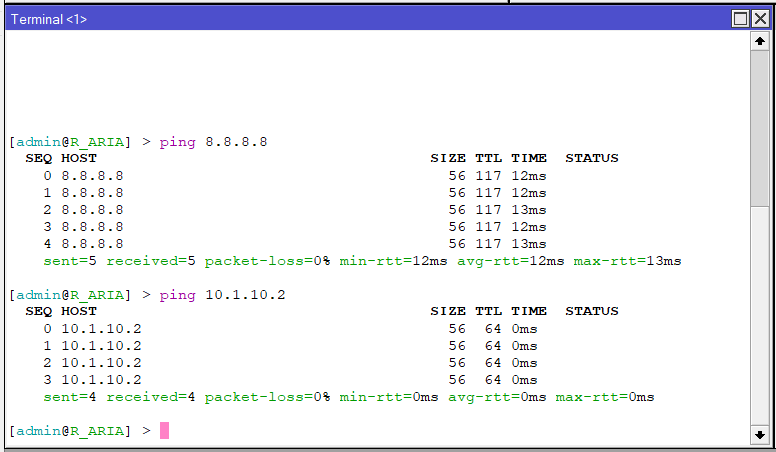
d. Verifikasi Koneksi ke Internet dan Server Proxmox Lokal
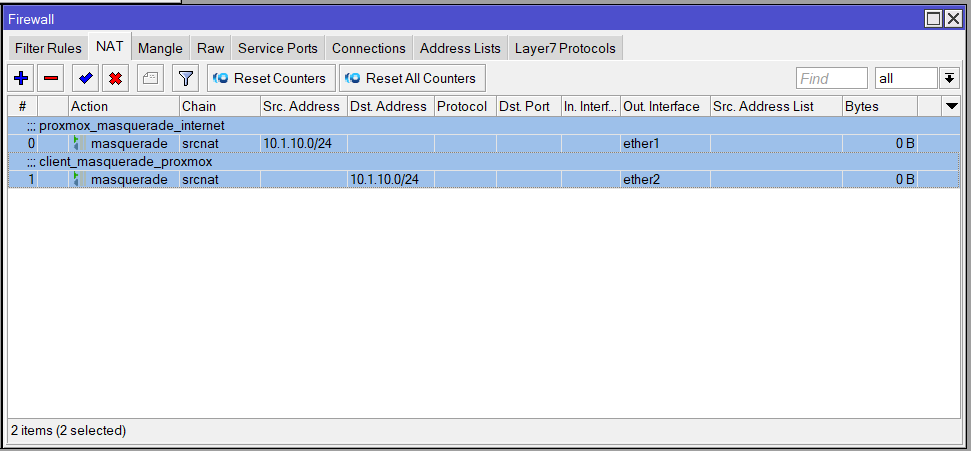
e. Mengonfigurasi Firewall NAT untuk proxmox akses internet melalui Ether1 serta Bypass untuk Akses Klien ke VM Proxmox
2. Hotspot
a. Membuat Hotspot pada Interface Lokal (Ether3)
- Hotspot Interface: Ether3
- Local Address: 192.168.100.1/29
- Address Pool: 192.168.100.2-192.168.100.6
- DNS Servers: 192.168.100.1
- DNS Name: hotspot.ukk-tkj.net
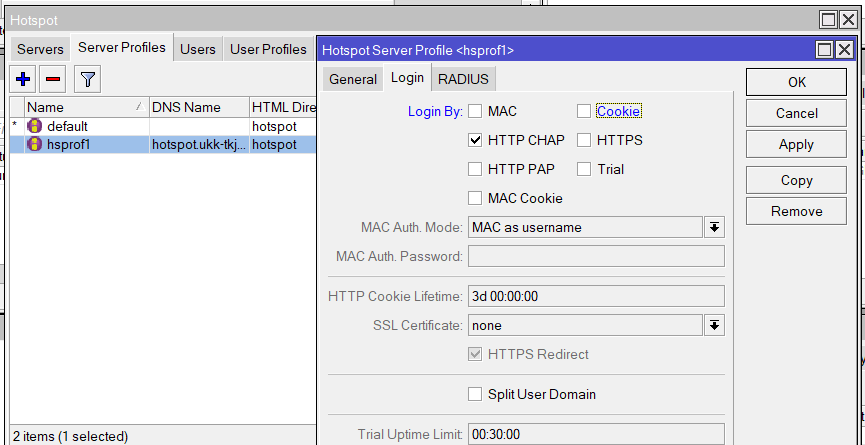
b. Menonaktifkan Cookie Server pada Hotspot untuk meningkatkan keamanan akses.
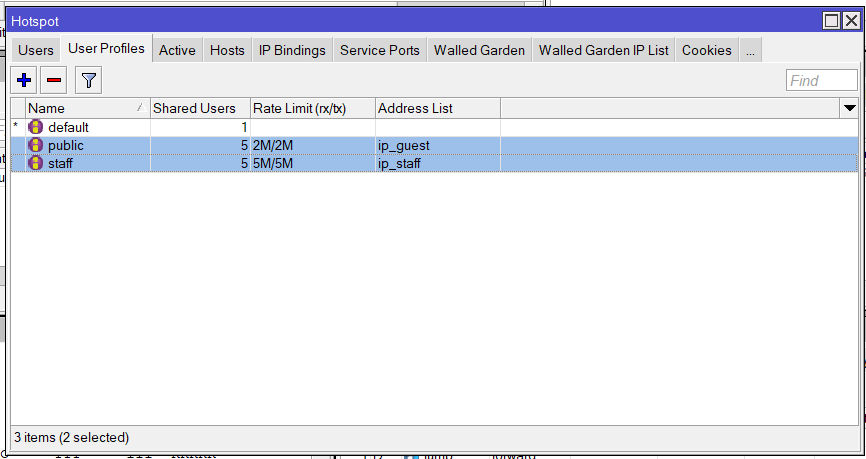
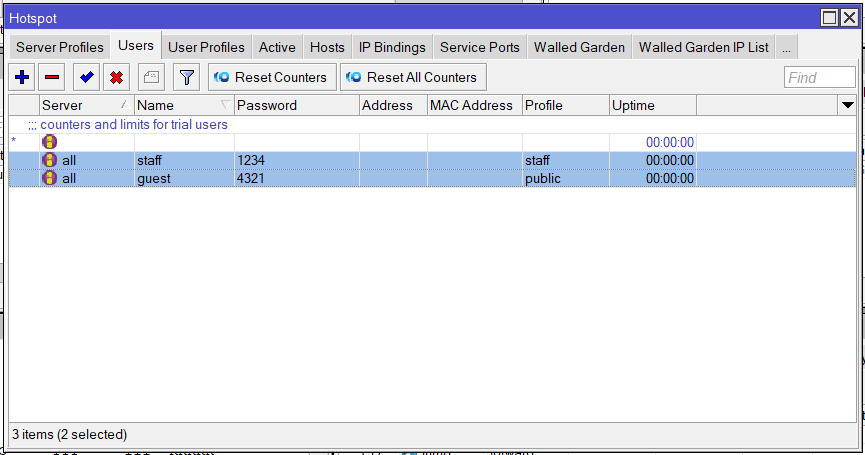
c. Membuat Pengguna dengan Pengaturan Bandwidth dan Address List
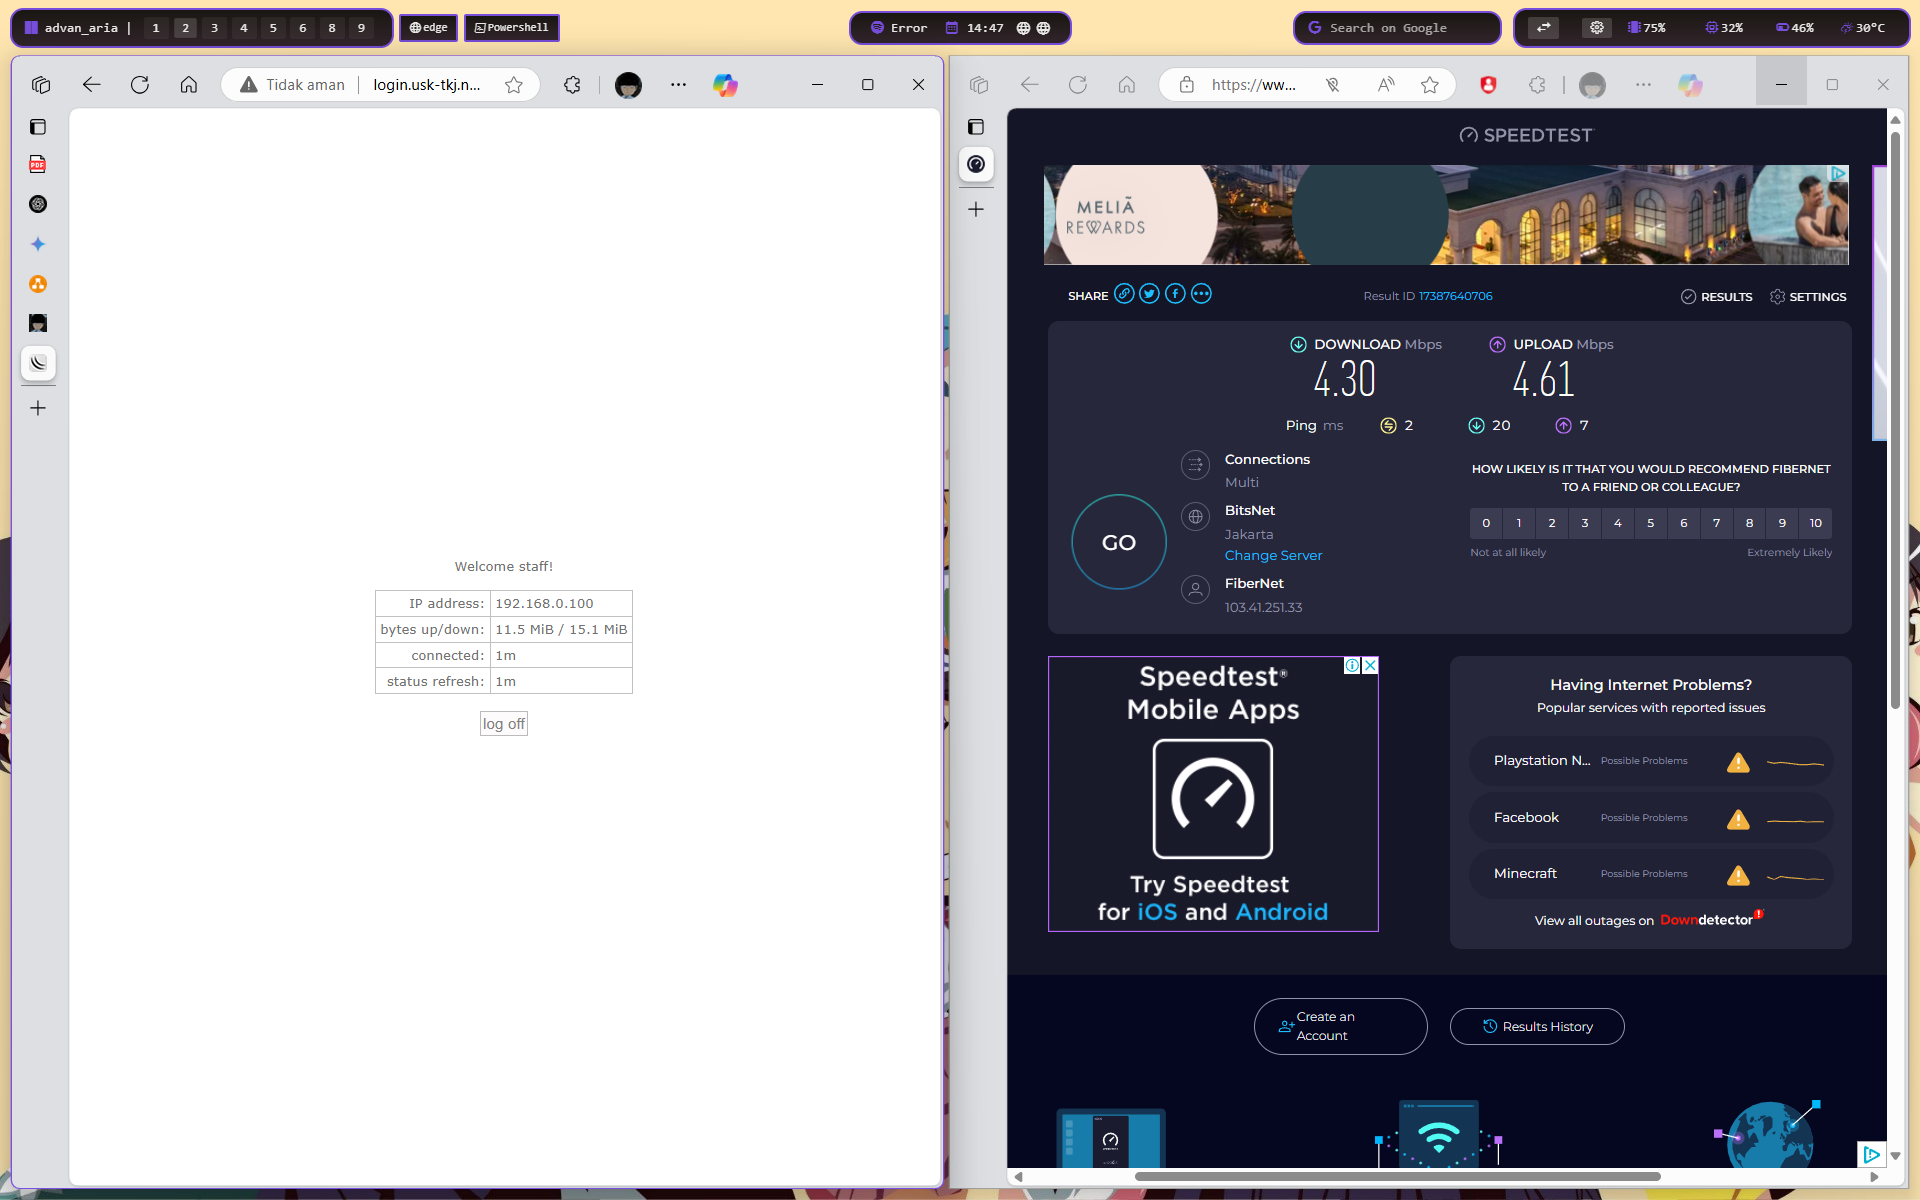
d. Verifikasi login serta pengujian bandwidth untuk pengguna staff.
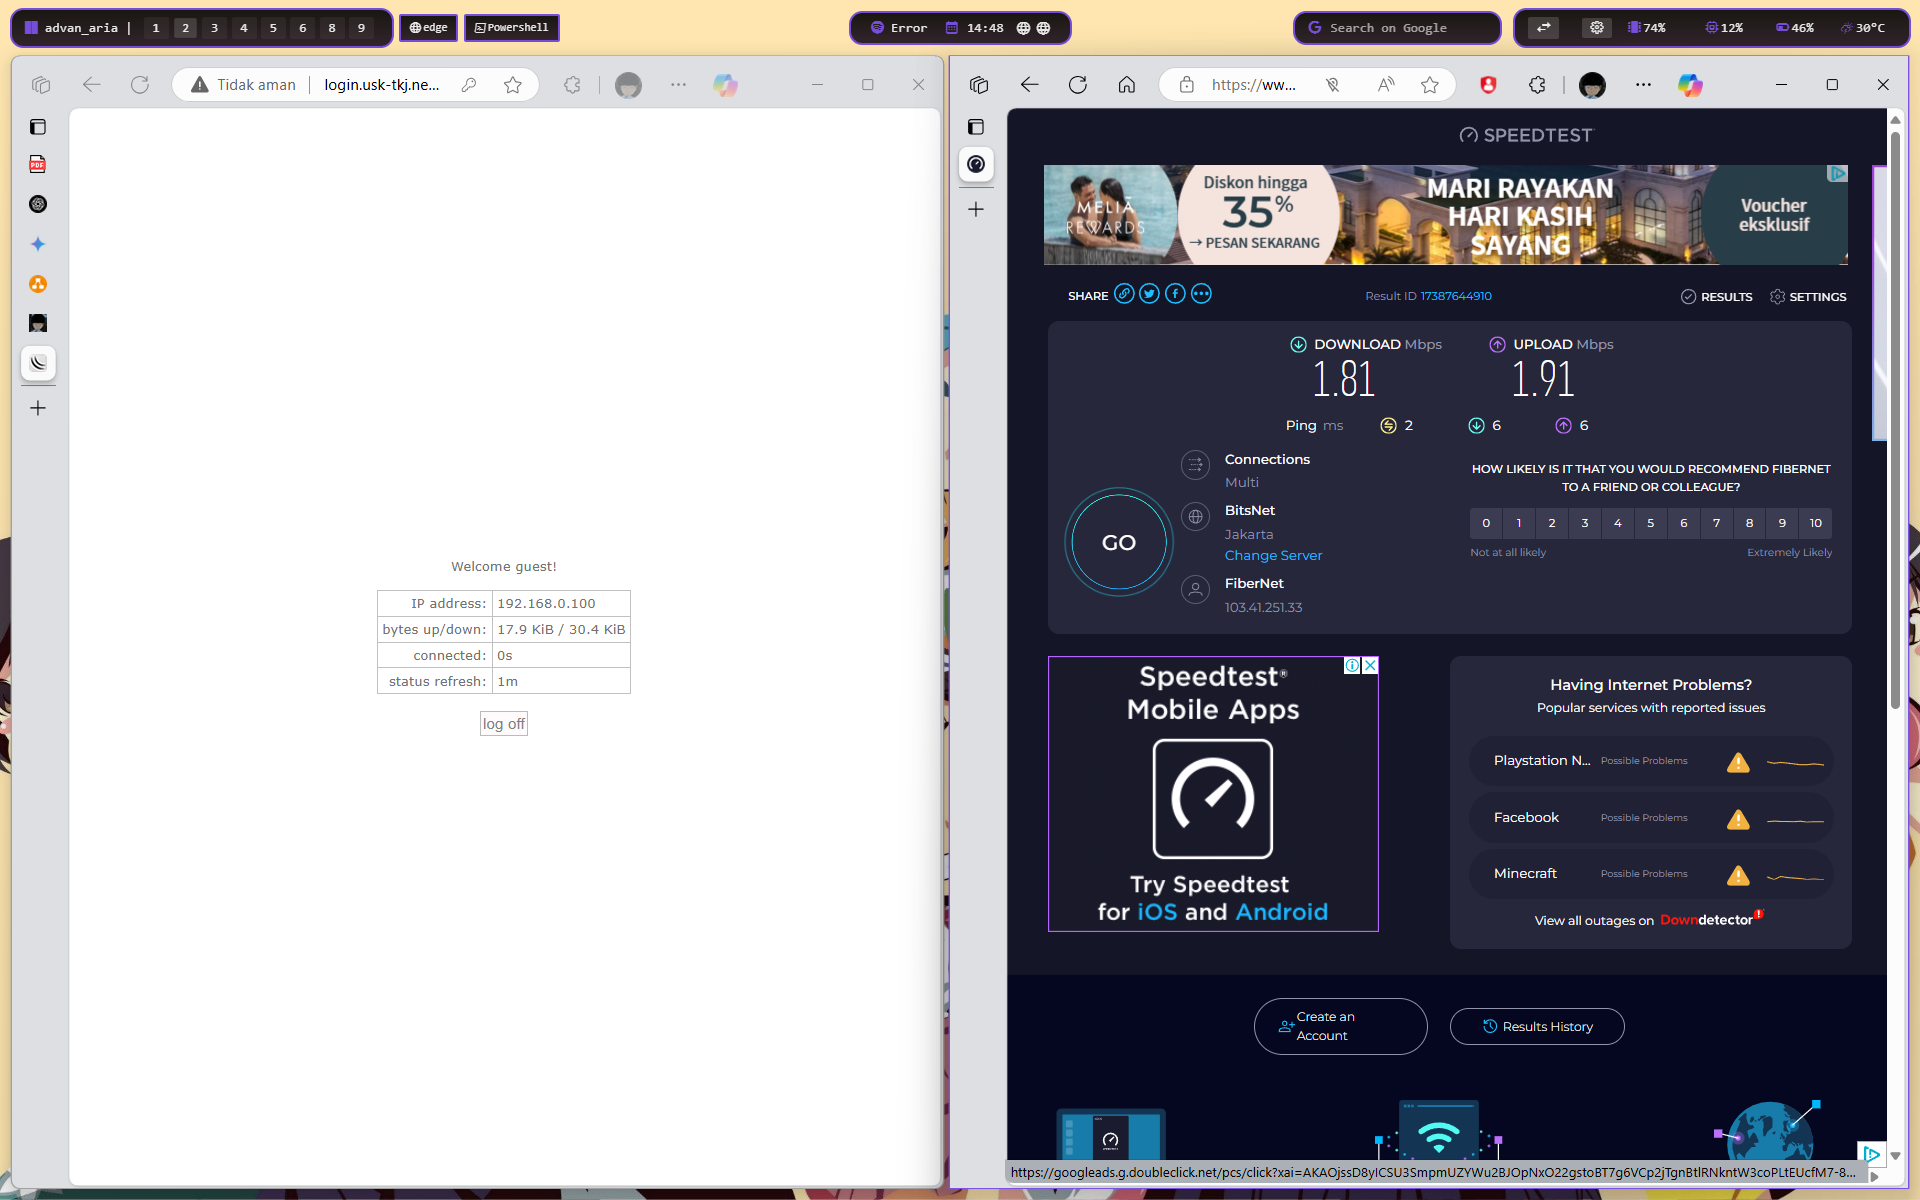
e. Pengujian bandwidth juga dilakukan untuk pengguna guest.
3. Firewall
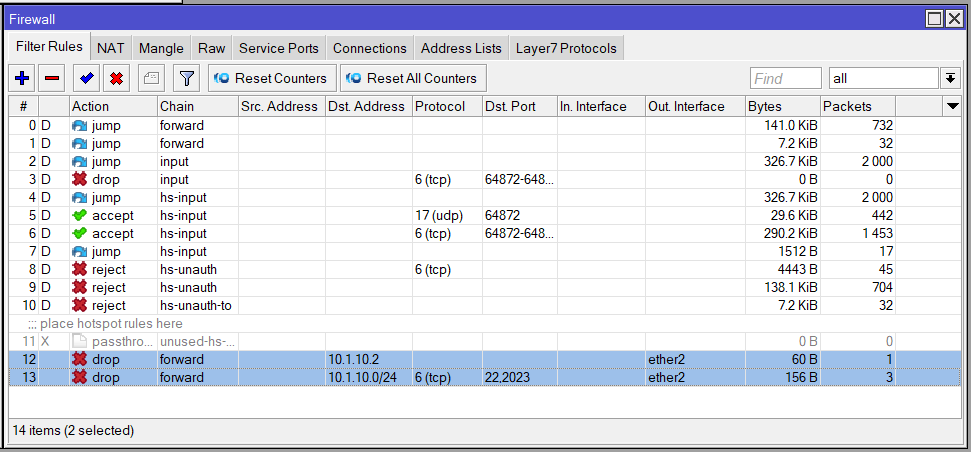
a. Menambahkan Firewall untuk Membatasi Akses Guest ke Server Proxmox
b. Verifikasi bahwa pengguna guest tidak bisa melakukan ping ke 10.1.10.2
4. Konfigurasi DNS Mikrotik
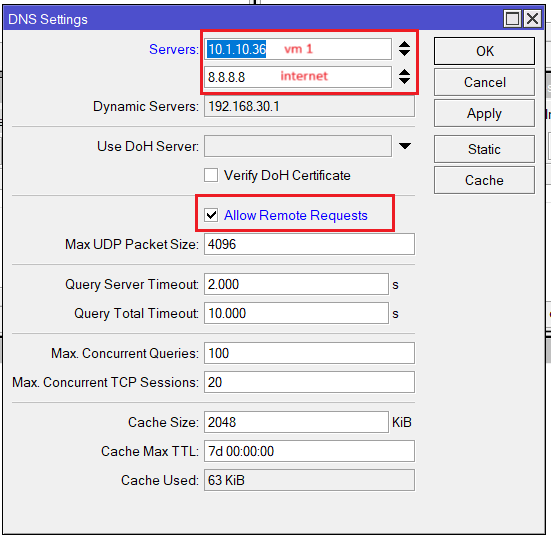
a. Mengaktifkan Allow Remote Request
- Mengaktifkan opsi Allow Remote Request untuk memungkinkan permintaan DNS dari klien eksternal.
- Menambahkan konfigurasi DNS Server untuk VM1.
C. setup VM
1. setup hostname, dan ip, repository
a. Setup Hostname dan IP
- Di sini saya menggunakan VM 501 dan 502

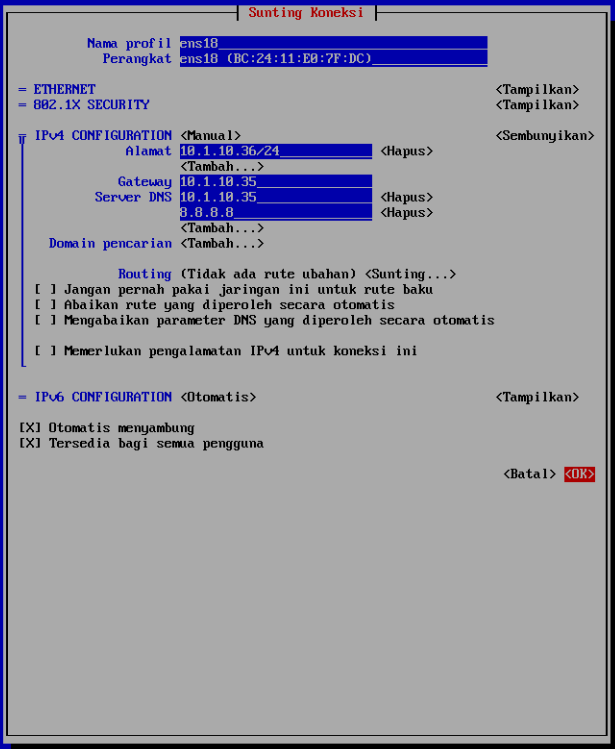
- Selanjutnya, saya mengubah alamat IP vm1 sebagai berikut (ubah ip address, gateway, dan dns sesuai ):
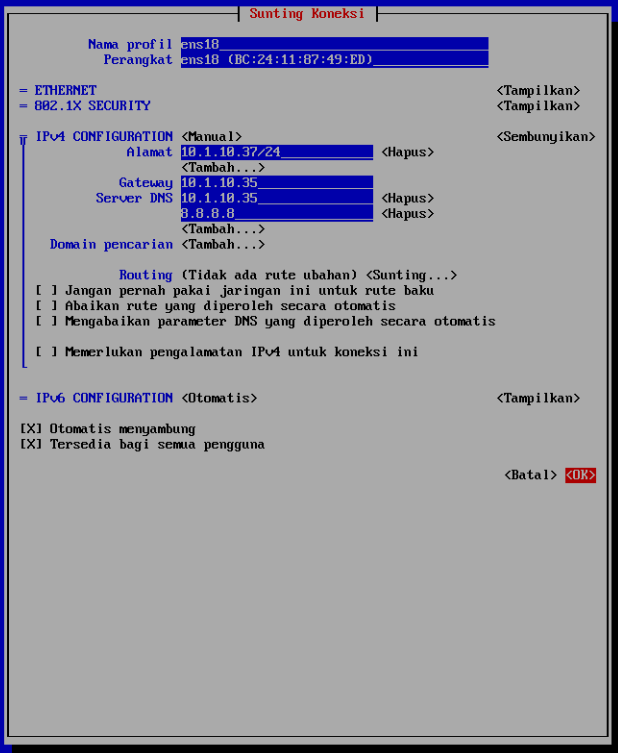
- Selanjutnya, saya mengubah alamat IP vm2 sebagai berikut (ubah ip address, gateway, dan dns sesuai ):
- dan juga jangan lupa ubah hostname
hostnamectl set-hostname serv1
bash
2. setup repository
a. Mematikan Repository Online
Buka file konfigurasi repository:
vi /etc/rhsm/rhsm.conf
Ubah baris berikut:
manage_repos = 1
Menjadi:
manage_repos = 0
b. Setup Repository Lokal
Buka atau buat file repository lokal:
vi /etc/yum.repos.d/local.repo
Tambahkan konfigurasi berikut:
[BaseOS]
name=BaseOS
baseurl=http://10.1.10.115/rhel9.4/BaseOS
gpgcheck=0
enabled=1

[AppStream]
name=AppStream
baseurl=http://10.1.10.115/rhel9.4/AppStream
gpgcheck=0
enabled=1
D. Konfigurasi VM 2
a. installasi package yang dibutuhkan
yum install ftp podman haproxy bind-utils
b. mematikan selinux, dan firewalld
systemctl stop firewalld
setenforce 0
c. create container
mkdir -p /home/skills99/web{1..2}

podman pull nginx
podman run -itd --name web1 -p 8001:80 -v /home/skills99/web1/:/usr/share/nginx/html nginx
podman run -itd --name web2 -p 8002:80 -v /home/skills99/web2/:/usr/share/nginx/html nginx

echo "Welcome to Web USK 2025" > /home/skills99/web1/index.html
echo "Welcome to Web USK 2025" > /home/skills99/web2/index.html
d. create haproxy
vi /etc/haproxy/haproxy.cfg
###
frontend fe
    bind *:80
    default_backend be
    stats enable
    stats uri /stats

backend be
    balance roundrobin
    server web1 127.0.0.1:8001 check
    server web2 127.0.0.1:8002 check
###

systemctl enable --now haproxy
e. create ssh-key and copy pub key to vm 1
ssh-keygen

ssh-copy-id root@ip_vm1
f. verifikasi haproxy

E. Konfigurasi VM 1
a. installasi package yang dibutuhkan
yum install vsftpd ftp bind bind-utils
b. mematikan selinux, dan firewalld
systemctl stop firewalld
setenforce 0
c. create ssh-key and copy pub key to vm 2
ssh-keygen

ssh-copy-id root@ip_vm2
d. mengubah port ssh 2023
- ubah konfigurasi
vi /etc/ssh/sshd_config
-
ubah port ini

-
lakukan restart service sshd
systemctl restart sshd
e. create ftp server
- membuat user baru dengan nama ukk, dan password 123
useradd ukk
passwd ukk - ubah konfigurasi ftp server
vi /etc/vsftpd/vsftpd.conf - uncommand ini
chroot_local_user=YES - tambahkan bagian bawah
allow_writeable_chroot=YES
local_root=/home/ukk - enable vsftpd
systemctl enable --now vsftpd - copy private and pub key to directroy /home/ukk
cp /root/.ssh/id_rsa /home/ukk/vm1_key
cp /root/.ssh/id_rsa.pub /home/ukk/vm2_pub - login ke vm2 dan upload file kunci vm1 ke ftp server
ssh root@ip_vm1

ftp ip_vm1
# login user:ukk, pass:123

put .ssh/id_rsa vm1_key
put .ssh/id_rsa.pub vm1_pub

exit
exit
f. create dns server
-
ubah configurasi named
vi /etc/named.conf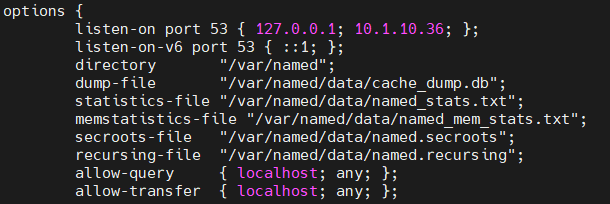
yang diubah yang inilisten-on port 53 { 127.0.0.1; ip_vm1; };
allow-query { localhost; any; };
allow-transfer { localhost; any; }; -
tambahkan conf rfc
vi /etc/named.rfc1912.zones
###
zone "ukk-tkj.net" IN {
         type master;
         file "db.forward";
         allow-update { none; };
};
zone "10.1.10.in-addr.arpa" IN {
         type master;
         file "db.reverse";
         allow-update { none; };
};
### -
buat file db.forward dan db.reverse
cd /var/named
cp named.localhost db.forward
cp named.localhost db.reverse
chown -R named:named /var/named -
ubah konfigurasi db.forward
vi db.forward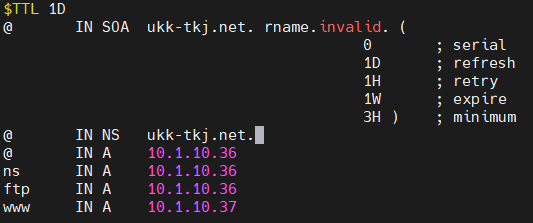 yang di ubah yang @ menjadi ukk-tkj.net., dan tambahkan ini
@       IN NS   ukk-tkj.net.
@       IN A    ip_vm1
ns      IN A    ip_vm1
ftp     IN A    ip_vm1
www IN A ip_vm2 -
ubah konfigurasi db.reverse
vi db.reverseyang di ubah yang @ menjadi ukk-tkj.net., dan tambahkan ini
@       IN NS   ukk-tkj.net.
akhiran_ip_vm1      IN PTR  ukk-tkj.net.
akhiran_ip_vm1      IN PTR  ns.ukk-tkj.net.
akhiran_ip_vm1      IN PTR  ftp.ukk-tkj.net.
akhiran_ip_vm2 IN PTR www.ukk-tkj.net. -
enable named
systemctl enable --now named